El ataque a Optimizely infectó JavaScript en BBC, CNN, Zoom y Salesforce: qué robaba y cómo protegerse
Una vulnerabilidad en el alta de cuentas de Optimizely permitió inyectar código en 188 fragmentos de 178 organizaciones. El script cambiaba direcciones de criptomonedas, robaba tarjetas y cookies y atacaba iPhones sin actualizar.
Publicidad
Durante varias horas del 16 de noviembre, algunas de las webs más visitadas del mundo sirvieron código malicioso sin saberlo. No habían sido hackeadas. El origen estaba en Optimizely, la plataforma de experimentación y personalización que muchas de ellas usan para hacer pruebas A/B, y en una vulnerabilidad en su flujo de registro que permitió a un atacante inyectar JavaScript en proyectos de clientes. El resultado: 188 fragmentos infectados de los 1.611 analizados, repartidos entre 178 organizaciones, entre ellas BBC, CNN, Zoom, Salesforce, GitLab, IKEA, HSBC, Equifax, Air France-KLM, Ledger y Peacock.
El incidente lo detectó Scott Helme, investigador de Report URI, que publicó un análisis detallado y una lista de afectados. Optimizely confirmó después que un tercero no autorizado había explotado una vulnerabilidad en el flujo de alta de cuentas de Experimentation para añadir JavaScript malicioso a algunos proyectos. La empresa bloqueó la ruta vulnerable, desplegó un parche, eliminó el código inyectado, cerró sesiones, revocó tokens, restableció el acceso de las cuentas afectadas y bloqueó la entrega de código en Cloudflare.
Cómo se infecta una web sin tocarla
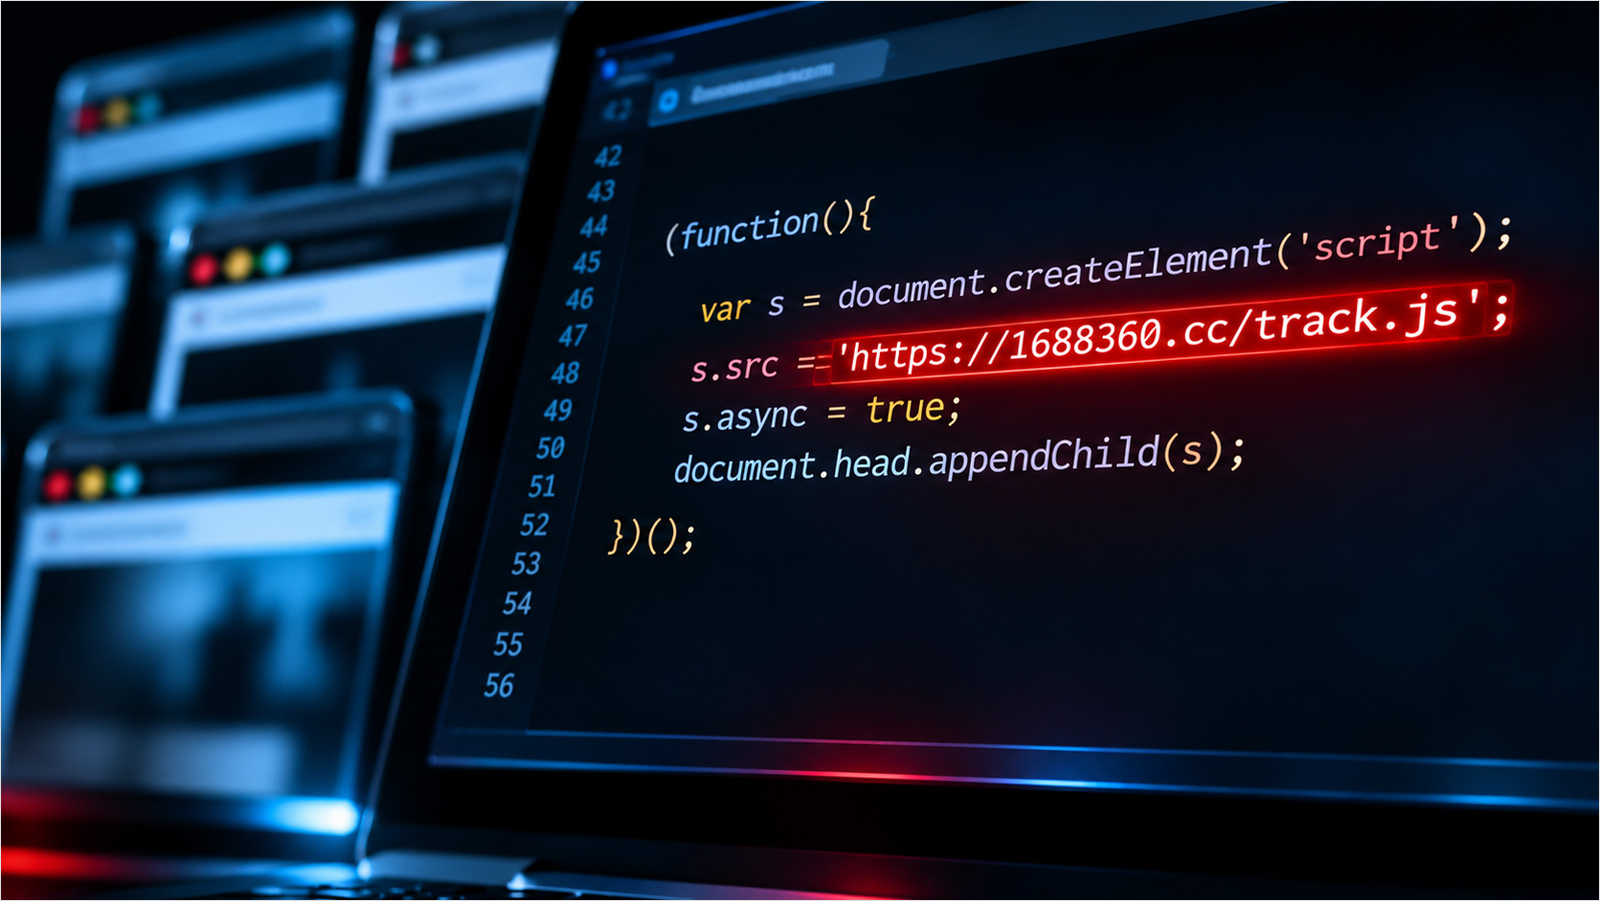
Optimizely funciona con un fragmento de JavaScript que cada cliente inserta en su página. Ese script se carga desde los servidores de Optimizely y ejecuta el código de experimentación. Dentro de cada proyecto hay un campo de «Project JavaScript» que permite añadir código propio y que se ejecuta en todas las páginas donde está el fragmento. Ahí es donde el atacante plantó el cargador.
No hubo envenenamiento de caché ni un fallo en la CDN. La CDN servía exactamente lo que había en los proyectos, y los proyectos habían sido manipulados. Esa es la lección incómoda: la web de la víctima no estaba comprometida, pero su cadena de suministro sí. Un proveedor de confianza se convirtió en el vector de entrega.
Qué hacía el script
El código inyectado cargaba un archivo llamado track.js desde 1688360.cc. Algunos fragmentos lo hacían directamente; otros escondían la URL en Base64 y la decodificaban con atob(). Helme encontró además una variante que ejecutaba una copia incrustada del código si el script remoto estaba bloqueado. El payload se reconstruyó 26 veces a lo largo del día, añadiendo funciones sin retirar ninguna.
Sus capacidades eran varias y se activaban a la vez. Buscaba direcciones de cartera de bitcoin, ether, TRON, Solana, TON, Litecoin, Bitcoin Cash y Dogecoin, y las sustituía por las del atacante tras validar el checksum, en texto, formularios, enlaces e imágenes. También buscaba números de tarjeta, fechas de caducidad y códigos de seguridad en formularios de pago y los enviaba a /card.php. Recogía cookies, URL y capturas de pantalla, que enviaba a /hit.php. Y en iPhone y iPad cargaba exploits adicionales: Coruna para iOS 13 a 17 y DarkSword para iOS 18.x.
Publicidad
El dinero ya se movió
Alrededor de 7.000 dólares habían llegado a las carteras del atacante hacia las 19:25 UTC del 16 de noviembre, según el análisis de Report URI. La mayor parte estaba en bitcoin: 0,08298 BTC, unos 5.380 dólares en siete transacciones. El resto se repartía entre Litecoin, TRON, Ethereum y BNB Smart Chain. La cifra es un mínimo: algunas carteras ya tenían actividad antes del ataque, así que no se puede saber cuánto se robó exactamente ese día.
Tampoco hay forma de medir cuántas tarjetas se filtraron, cuántas cookies o capturas se llevaron ni cuántos dispositivos iOS quedaron comprometidos. El alcance real sigue siendo una incógnita, y la propia Optimizely ha remitido a su página de estado para las actualizaciones.
La respuesta y la limpieza
Optimizely publicó un aviso en su página de estado y notificó a los clientes afectados. La limpieza fue rápida una vez identificado el problema: a las 20:56 UTC, 169 de los 188 fragmentos seguían infectados; a las 21:52 UTC solo quedaba uno, de TalkTalk; poco después, ninguno. El dominio principal del atacante quedó inactivo el 17 de noviembre. Salesforce desactivó por precaución los scripts de Optimizely en sus entornos de producción y vista previa.
La velocidad de la limpieza no borra la exposición. Cualquiera que visitara una de esas webs durante la ventana de infección pudo recibir el script, y el daño depende de lo que hiciera en la página: una transferencia de criptomonedas, la introducción de una tarjeta o la visita desde un iPhone sin actualizar.
Qué hacer si visitaste una de esas webs
Revisa las transferencias de criptomonedas del 16 de noviembre y comprueba que la dirección de destino es la que querías, no una parecida. Revisa los movimientos de la tarjeta y, si introdujiste datos en una de las webs afectadas, contacta con el emisor. Actualiza iPhone y iPad a la última versión disponible —iOS 18.7.3 o posterior en la línea 18, o iOS 26.3 o posterior— porque los exploits Coruna y DarkSword atacaban versiones antiguas. Cambia contraseñas y cierra sesiones si estabas conectado a servicios sensibles mientras navegabas.
Para las empresas, la lección es de inventario y control. Hay que saber qué scripts de terceros se cargan, con qué permisos y desde qué dominios; aplicar una política de seguridad de contenido (CSP) en modo de aplicación, no solo de informe; y monitorizar cambios en el código servido por proveedores de confianza. También conviene revisar los contratos: el proveedor debe notificar incidentes con plazos claros y permitir auditorías.
Lo que sigue sin respuesta
No se sabe cómo el atacante obtuvo acceso de escritura a tantos proyectos distintos ni por qué eligió esos. Optimizely no ha explicado el alcance técnico de la vulnerabilidad del flujo de alta. Tampoco hay una cifra de visitantes expuestos ni una atribución. Lo que sí está claro es el patrón: una función pensada para que los equipos de marketing cambien sus páginas se convirtió en una puerta para atacar a millones de personas. La confianza en el JavaScript de terceros sigue siendo el eslabón más débil de la web.
Fuentes
Publicidad