Un soldado británico ignoró la orden de quitar la SIM y acabó siendo chantajeado
Daniel Barton-Kennedy, cabo del 1.º Batallón del Duque de Lancaster, desobedeció la orden de retirar la SIM, desactivar la ubicación y usar una VPN antes de desplegar en Estonia. Su teléfono fue comprometido, robaron fotos íntimas y le chantajearon; un tribunal militar lo condenó a diez meses de detención.
Publicidad
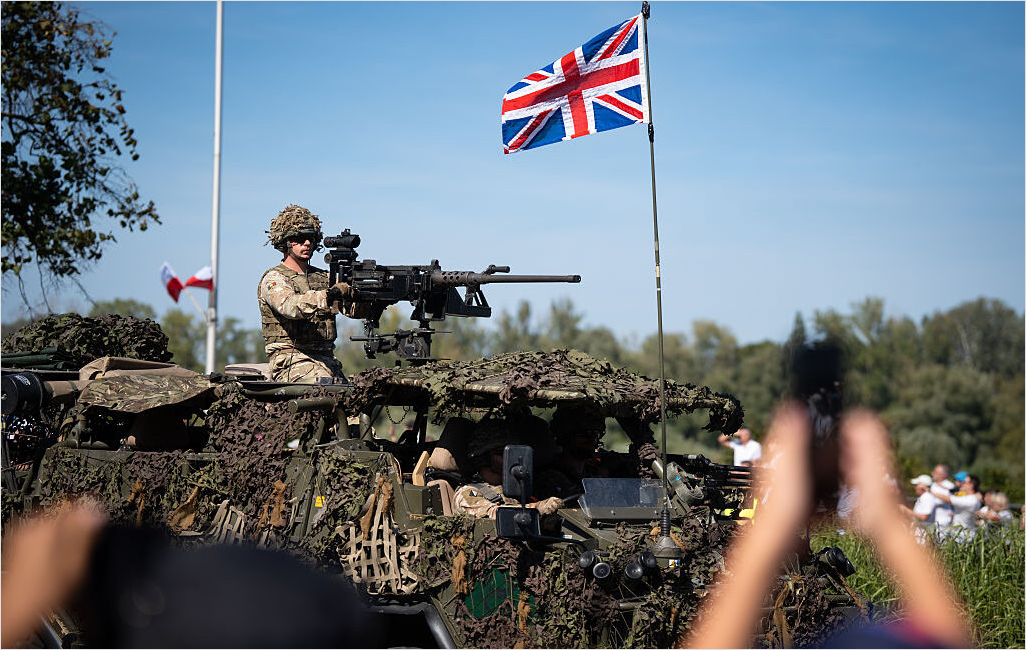
Un cabo del Ejército británico desobedeció una orden directa de seguridad operacional antes de desplegar en Estonia y acabó siendo víctima de un chantaje con fotos íntimas. El caso, revelado por el periódico estonio Eesti Ekspress y recogido por Ars Technica, muestra cómo un teléfono personal mal configurado puede convertirse en una brecha de seguridad para el propio soldado y para su unidad.
El soldado, Daniel Barton-Kennedy, era cabo del 1.º Batallón del Regimiento del Duque de Lancaster, con más de siete años de servicio. Su unidad participó en el ejercicio Eastern Warrior en Tapa (Estonia), a unos 90 millas —145 kilómetros— de la frontera rusa. Antes de viajar, el 7 de enero de 2026, recibió junto a sus compañeros instrucciones concretas: retirar las tarjetas SIM, desactivar la ubicación y usar una VPN de confianza en todos los dispositivos electrónicos personales.
La orden se repitió a su llegada al país. Barton-Kennedy la ignoró. Según el documento judicial de 21 páginas citado por Ars Technica, siguió usando el teléfono para comunicarse con su hija y su pareja embarazada. El 19 de enero informó a su comandante de pelotón de que alguien había obtenido fotos íntimas del carrete del teléfono y le había identificado en redes sociales.
Qué pasó con el teléfono
Al no aplicar la orden, el teléfono seguía asociado a la SIM y a los ajustes de ubicación, y las fotos estaban accesibles en el carrete. Con esa combinación, el atacante pudo identificar al soldado, encontrar sus perfiles sociales y usar las imágenes como palanca. Barton-Kennedy pagó inicialmente 100 libras (unos 133 dólares) y se negó a pagar las 250 libras (unos 333 dólares) que le pidieron después; solo entonces contó lo ocurrido a su mando.
El caso encaja en un patrón conocido de sextorsión: el atacante busca una imagen comprometedora, identifica a la víctima y amenaza con publicarla. La novedad aquí no es la técnica, sino el contexto: un militar desplegado en un país báltico, con una orden explícita de proteger sus dispositivos, y una brecha que podía tener consecuencias de seguridad más amplias que la vergüenza personal.
La condena
Barton-Kennedy fue sometido a un consejo de guerra por desobedecer una orden legal. Se declaró culpable en una audiencia celebrada el 30 de julio y fue reducido de rango y condenado a diez meses de detención. En su declaración, dijo que se quedó “en estado de shock” al recibir el primer mensaje de chantaje y que reconoció su deber de informar “sin más demora”. También afirmó que lamentaba profundamente lo ocurrido y que servir en el Ejército británico había sido “uno de los mayores privilegios” de su vida.
Publicidad
Sus circunstancias personales no impidieron la condena. La orden respondía a un objetivo de seguridad: proteger al personal y la operación. Un portavoz del Ejército británico declaró a Ars Technica que las medidas de seguridad están pensadas para proteger a los militares y que cualquier incumplimiento que comprometa la seguridad personal u operacional se trata “con rapidez” y puede acarrear “medidas disciplinarias sin concesiones”.
Qué enseña el caso sobre opsec
La primera lección es que la SIM no es un detalle administrativo. Una tarjeta activa permite asociar el teléfono a un número, a una identidad y a una red; los metadatos de ubicación pueden revelar patrones de movimiento. Retirarla no vuelve invisible al dispositivo, pero reduce la información que un atacante puede correlacionar con una persona concreta.
La segunda es que las fotos y los perfiles sociales forman parte de la superficie de ataque. Un teléfono personal con acceso a redes sociales, correo y servicios en la nube puede exponer más de lo que el usuario cree. Para un despliegue, lo prudente es llevar un dispositivo separado, con las aplicaciones mínimas, la ubicación desactivada y una VPN aprobada por la unidad. También conviene revisar la configuración de privacidad y el respaldo de las imágenes antes de viajar.
La tercera es que el chantaje debe denunciarse de inmediato. Pagar puede parecer una salida rápida, pero financia al atacante y no garantiza que las imágenes desaparezcan. En un entorno militar, además, el silencio impide que la unidad active sus protocolos de seguridad y evalúe el alcance de la brecha. El caso de Barton-Kennedy es un recordatorio de que la opsec no protege solo secretos: también protege a las personas.
El contexto del despliegue
El ejercicio Eastern Warrior se celebró en Tapa, una localidad estonia situada entre Tallin y la frontera rusa. En ese contexto, la seguridad de las comunicaciones personales no es un asunto privado: un dispositivo comprometido puede revelar ubicaciones, rutinas y contactos. La orden de retirar la SIM, desactivar la ubicación y usar una VPN es una medida estándar para reducir ese riesgo.
El caso también recuerda que las políticas de seguridad solo funcionan si se cumplen. El Ejército británico puede imponer instrucciones, pero la responsabilidad individual sigue siendo decisiva. La condena de diez meses y la reducción de rango muestran que el incumplimiento tiene consecuencias disciplinarias; la filtración de las fotos muestra que también tiene consecuencias personales. La lección, incómoda pero clara, es que la opsec empieza por el dispositivo que cada uno lleva en el bolsillo.
Fuentes
Publicidad